
У вебсервері nginx, на якому працює близько третини сайтів світу, знайшли п’ять критичних вразливостей. Вони дають змогу виконати код на сервері без логіна й пароля, а найнебезпечніша з них сидить у коді з 2015 року.
Детальний розбір вразливостей опублікувала Дослідницько-аналітична група InfoLight.UA з посиланням на дослідників Xint, які їх знайшли, і компанію F5, якій належить nginx.
Серію назвали nginx2root. Головна вразливість, CVE-2026-123007, – помилка в обробці протоколу HTTP/2. Вона з’явилася ще у версії 1.9.5 у вересні 2015 року і є в усіх офіційних випусках до 1.31.8. F5 оцінила кожну з п’яти дір у 9,2 бала з 10.
Сама вразливість дає зловмиснику права робочого процесу nginx, а не адміністратора. Але дослідники Xint поєднали її з іще не виправленою помилкою ядра Linux і отримали root – навіть «вибравшись» із Docker-контейнера на сам сервер.
Для атаки потрібні певні умови: обійти захист пам’яті ASLR, а публічний експлойт Rapid7 ще й передає серверу близько 128 ГБ трафіку. Атак у реальному світі поки не зафіксовано, проте робочі експлойти вже лежать у відкритому доступі.
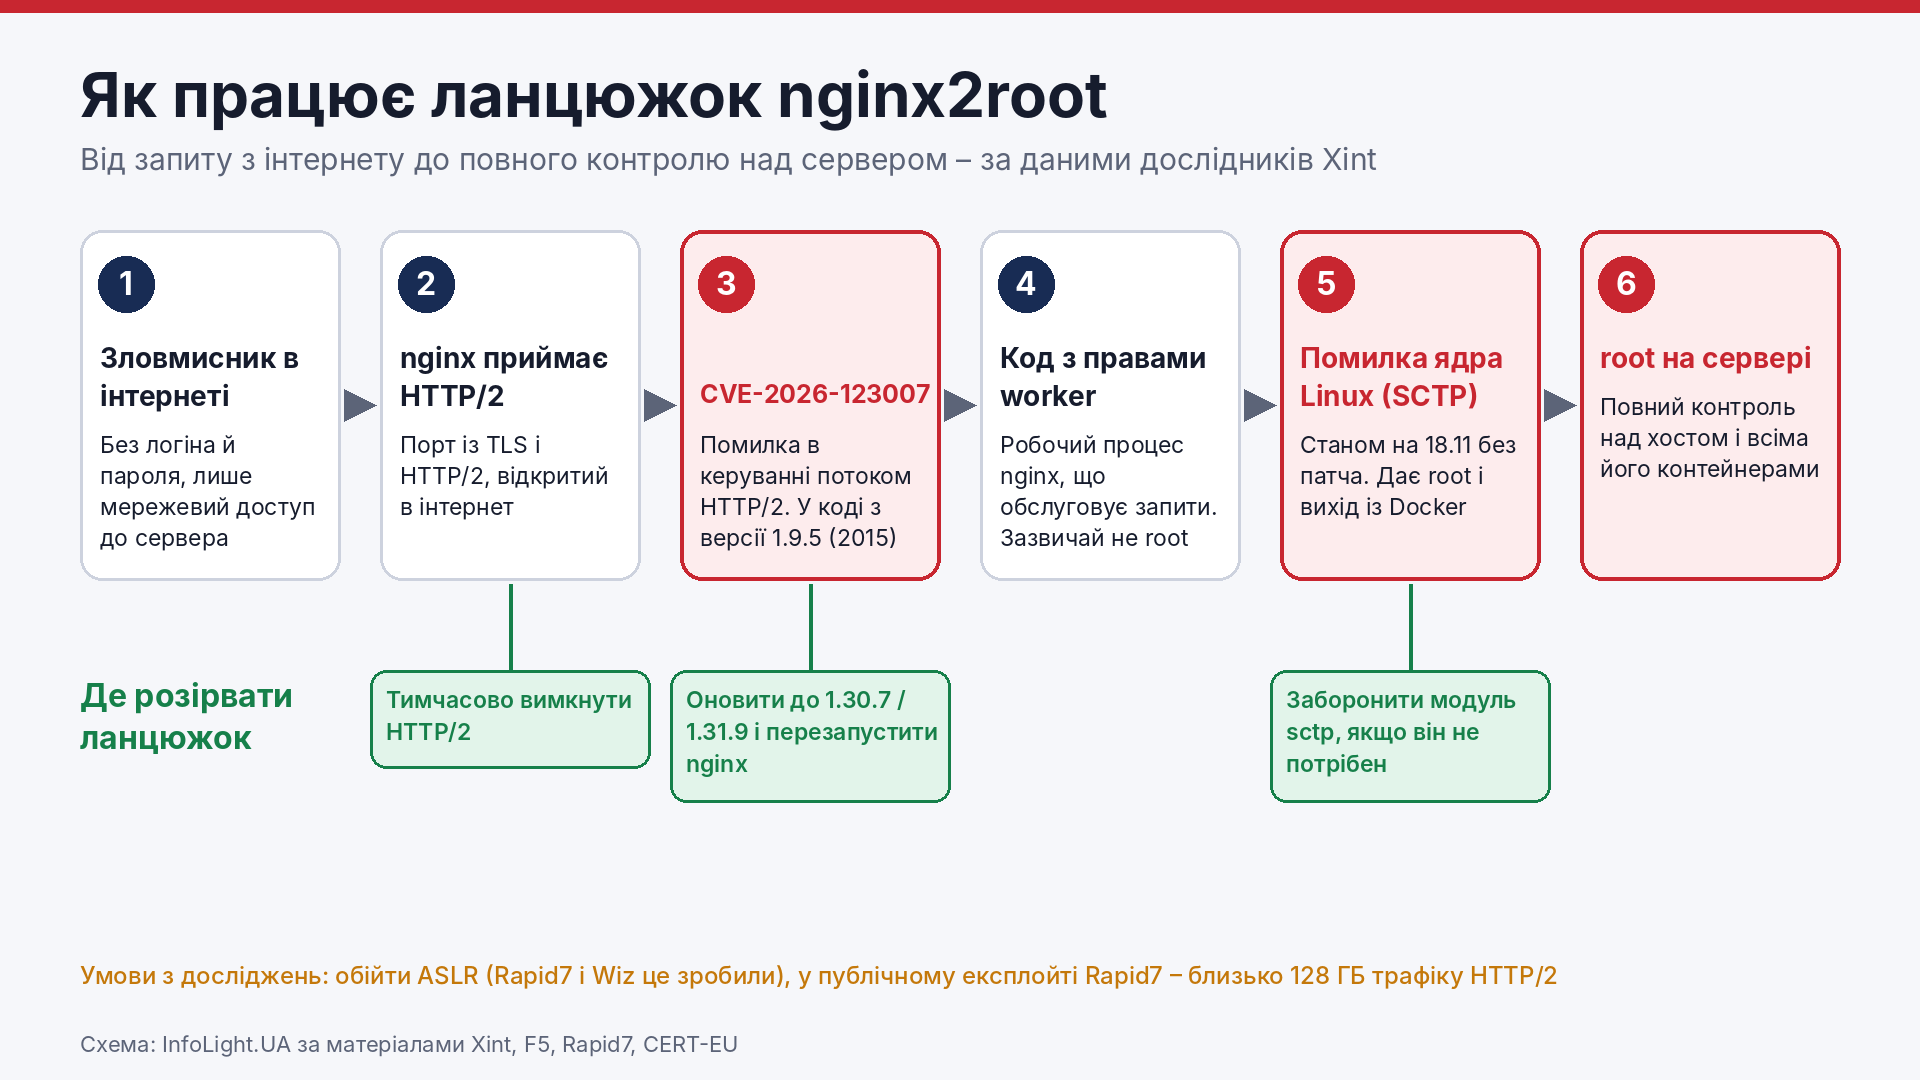
Адміністраторам радять негайно оновитися до nginx 1.30.7 або 1.31.9 і повністю перезапустити сервер: звичайне перезавантаження конфігурації старий код не замінює. Якщо оновитися зараз не можна, варто тимчасово вимкнути HTTP/2.
Як перевірити свій сервер, що робити з пакетами Ubuntu й Debian і як закрити ланцюжок до root – у повному матеріалі InfoLight.UA.